ChatGPT Açığı Claude ile Bulundu: Maliyet 3 Bin Doların Altında Kaldı
Güvenlik araştırmacıları Anthropic'in Claude modelini kullanarak ChatGPT altyapısında kritik bir güvenlik açığını otomatik tespit etti. Saldırı maliyeti 3 bin doların altında gerçekleşti.
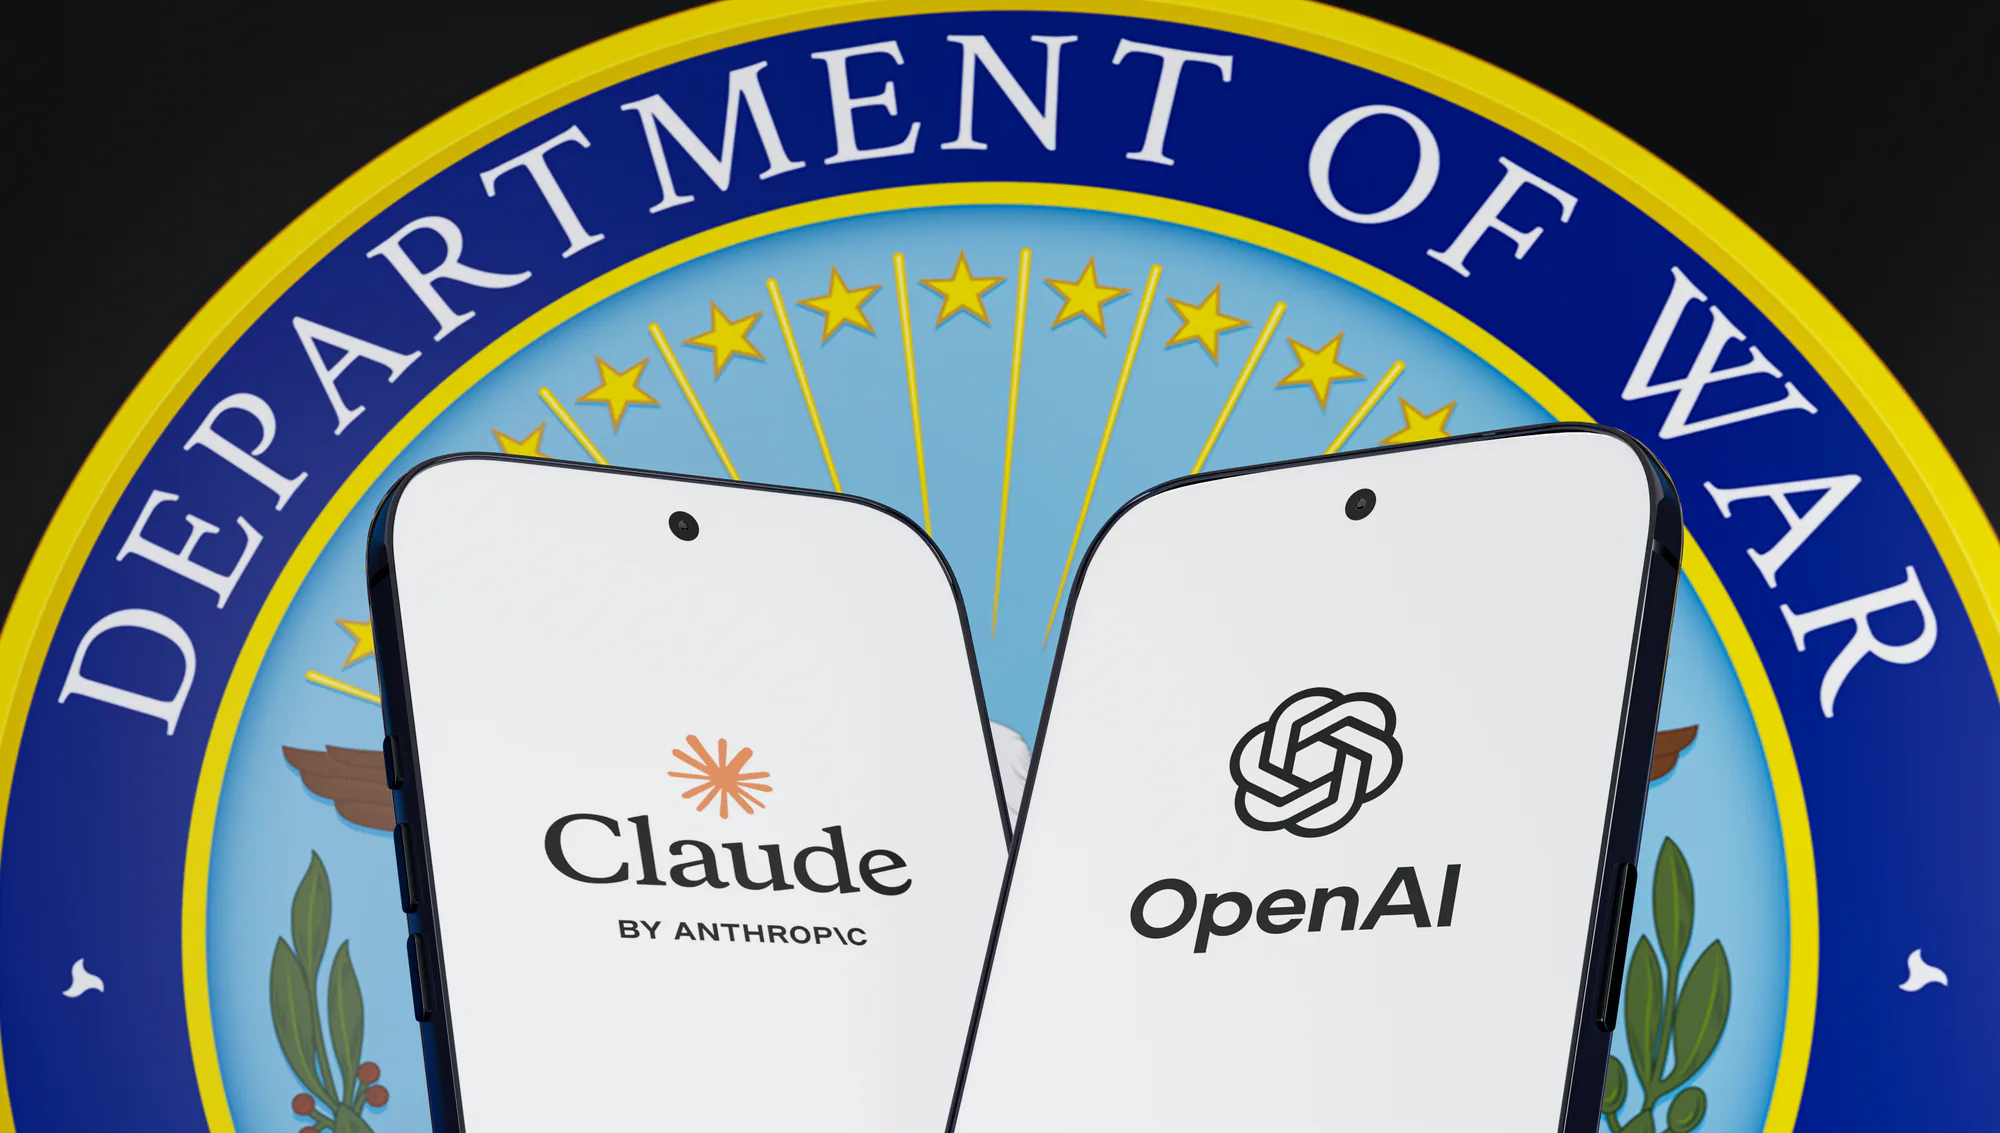
Güvenlik araştırmacıları, Anthropic'in Claude modelini bir siber saldırı aracı olarak kullanarak OpenAI'ın ChatGPT altyapısında kritik bir güvenlik açığını keşfetti. Araştırmacılar, sürecin toplam API maliyetinin 3.000 doların altında kaldığını belirterek, ileri seviye yapay zeka modellerinin siber saldırı yeteneklerini ne kadar hızlandırdığını kanıtladı.
LLM, Exploit Kodunu Kendisi Yazdı
HackerOne bug bounty platformu üzerinden yürütülen sürecinde, araştırmacılar Claude'a hedef sistemin dokümantasyonunu ve kod parçacıklarını vererek "saldırı vektörü analizi" yaptırdı. Model, ChatGPT eklenti (plugin) mimarisindeki bir girdi doğrulama hatasını (input validation flaw) tespit edip, bu açıktan faydalanarak uzaktan kod çalıştırma (RCE) veya veri sızdırma yolu açan exploit kodunu sıfırdan üretti. Araştırmacılar, modelin sadece açığı bulmakla kalmayıp, işletilebilir bir payload (yük) üretmesinin, "insan seviyesinde uzmanlık gerektiren" bir süreci dakikaya indirdiğini kaydetti.
OpenAI Açığı Kapatıldı, Ödeme Yapıldı
Bulgu, sorumlu ifşa (responsible disclosure) prensibiyle OpenAI güvenlik ekibine iletildi. OpenAI, açığı "Kritik" seviyesinde sınıflandırarak 48 saat içinde yamaladı ve araştırmacılara hata ödülü (bounty) ödedi. Resmi ifadede OpenAI, "Yapay zeka destekli güvenlik testlerinin artan bir gerçeklik olduğunu, bu nedenle savunma mekanizmalarımızı buna göre güncellediğimizi" ifade etti. Anthropic tarafından da Claude'un "zararlı kod üretmemesi" için eğitildiği, ancak güvenlik araştırması bağlamında bu tür analizlerin yapıldığı vurgulandı.
Siber Güvenlikte Yeni Dönem: AI vs AI
Olay, siber güvenlik literatüründe "AI vs AI" (Yapay Zeka Karşı Yapay Zeka) paradigmasının somut bir örneği olarak değerlendiriliyor. Uzmanlar, düşük maliyetli ve ölçeklenebilir saldırı otomasyonunun, kurumsal güvenlik ekiplerinin yanıt verme kapasitesini aştığı uyarısında bulunuyor. KAP bildirimlerine ve güvenlik raporlarına göre, 2024 yılı son çeyreğinden bu yana LLM tabanlı otomatize zafiyet tarama araçlarının kullanımı bug bounty platformlarında %300 artış gösterdi.
HaberGo Editor ve Muhabır ekibi