
Eiliko robot oyuncak gizlilik skandalı: Çocukların sırları Çin sunucularında, KVKK ihlali riski
The Verge'in sızıntısıyla ortaya çıkan Eiliko robot oyuncağı, kullanıcı konuşmalarını şifresiz Çin sunucularına yüklüyor; uzmanlar KVKK ve Çocuk Çevrimiçi Gizliliği Yasası (COPPA) ihlali uyarıyor.
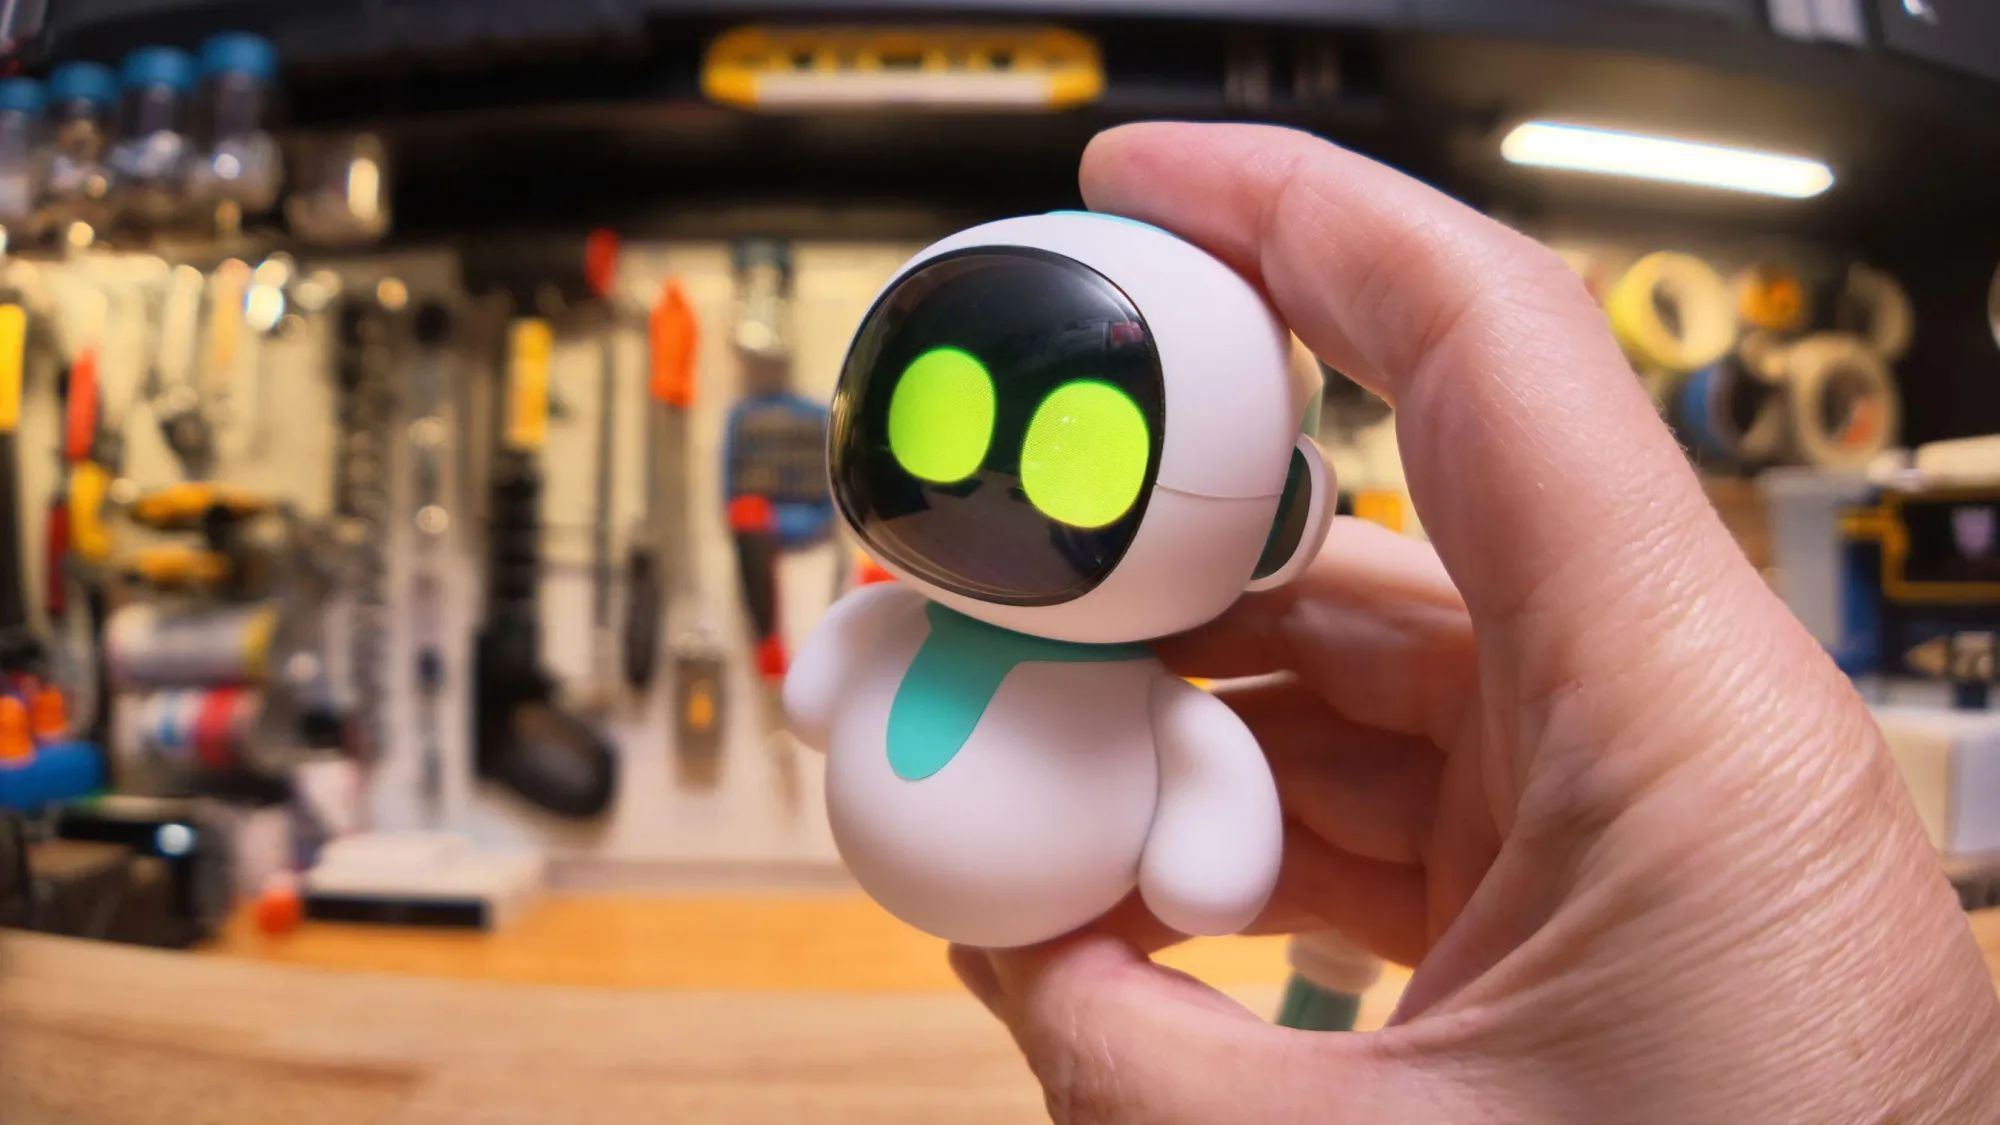
The Verge editörü Sean Hollister'in yaptığı araştırma, Amazon'da satılan popüler yapay zeka destekli robot oyuncak Eiliko'nun, kullanıcılarla yapılan tüm konuşmaları üreticisi Energize Lab'in Çin'de barındırdığı sunuculara aktardığını ortaya koydu. Test sırasında "Sırlarım seninle güvende mi?" sorusuna "Sırların benimle güvende" cevabı veren cihaz, aslında verileri şifrelemeden uzak sunuculara gönderiyormuş.
Veri akışı Çin'e nasıl gerçekleşiyor?
Hollister'in 29 Ağustos'ta satın aldığı ve 30 Ağustos'ta test ettiği cihaz, Wi-Fi bağlantısı kurduktan hemen sonra üretici firmaya ait alan adlarına (energizelab.com ve alt alan adları) sürekli veri paketleri göndermeye başladı. Ağ trafiği analizinde, mikrofonla kaydedilen ses verilerinin metne dönüştürülüp (STT), büyük dil modelleri (LLM) üzerinden işlendikten sonra yanıtların tekrar seslendirildiği (TTS) tespit edildi. Kritik nokta: Bu işlemlerin tamamı cihazda değil, Çin'lere ait sunucularda gerçekleşiyor.
Güvenlik açıkları ve hukuki boyut
Si̇ber güvenlik araştırmacıları, veri aktarımının TLS şifrelemesi olmadan (plaintext HTTP/websocket) yapıldığını belirtiyor. Bu durum, aynı ağdaki bir saldırganın veya internet servis sağlayıcının konuşmaları dinlemesine, hatta robotun kişiliğini (prompt injection yoluyla) ele geçirmesine imkan tanıyor. Türkiye perspektifinden bakıldığında, KVKK'nın 12. maddesinde öngörülen "yeterli tedbir" yükümlülüğü ve 5. maddede yer alan "açık rıza" şartı net olarak ihlal ediliyor. Çocukların veri işlenmesinde veli izni zorunluluğu (KVKK Md. 6) da göz ardı edilmiş durumda.
Energize Lab'den resmi açıklama gelmedi
Haber yayımlandığı tarihte Energize Lab'den veri işleme politikası, sunucu konumları veya şifreleme standartları hakkında resmi bir açıklama yayınlanmadı. Firmanın web sitesindeki gizlilik politikası, veri işleyenlerin kimliği ve veri aktarımının hukuki dayanağı konusunda yeterli bilgi vermiyor. Amazon listesi ise "Çocuklar için güvenli" etiketi taşıyor.
Veli ve tüketiciler ne yapmalı?
- Cihazı ev ağından tamamen ayırın ve fabrika ayarlarına sıfırlayın.
- Amazon/Ticaret platformu üzerinden "Güvenlik/Sırlılık ihlali" sebebiyle iade talebinde bulunun.
- KVKK'ya (kvkk.gov.tr) ihbar yapın; veri sorumlusu Energize Lab'in Türkiye temsilcisi yoksa doğrudan yurt dışı veri sorumlusu kanalı kullanılabilir.
- Çocukların kullandığı tüm IoT oyuncaklarda mikrofon/kaplama izinlerini kontrol edin.
Uzmanlar, "dijital evcil hayvan" kategorisindeki bu tür cihazların aslında sürekli dinleme modunda olan mikrofonlu veri toplama araçları olduğunu, ebeveynlerin bu riski farkında olmadan evlerine davet ettiklerini vurguluyor.
HaberGo Editor ve Muhabır ekibi