Google'a AB'den Tarihi Ceza: 462 Milyon Dolar Veri Konumu İhlali
İrlanda Veri Koruma Kurulu, Google'ın 2018-2020 döneminde Avrupa kullanıcı verilerini yetersiz koruma altındaki ABD sunucularına aktardığına hükmetti. 462 milyon dolarlık ceza, GDPR tarihinin en büyük para cezalarından biri oldu.
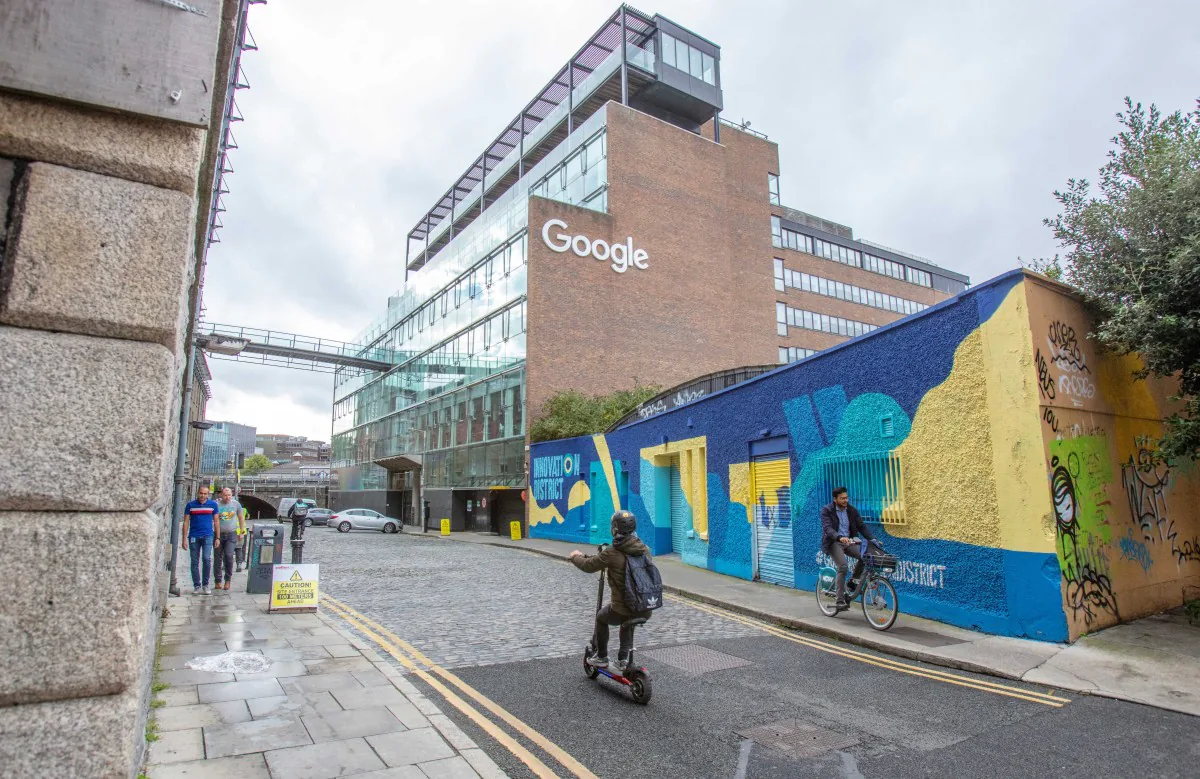
İrlanda Veri Koruma Kurulu (DPC), pazartesi günü açıkladığı kararla Google LLC'nin Avrupa Birliği Genel Veri Koruma Yönetmeliği'ne (GDPR) aykırı olarak hareket ettiğine karar verdi. Kurul, Google'ın Mayıs 2018 ile Şubat 2020 tarihleri arasında Avrupa Ekonomik Alanı (AEA) kullanıcılarının kişisel verilerini, yeterli koruma sağlanmadan Amerika Birleşik Devletleri'ne aktardığını tespit etti. Bu ihlal nedeniyle Google'a kesinleştirilen idari para cezası 462 milyon dolar (yaklaşık 425 milyon avro) olarak belirlendi.
Cezanın Temeli: Schrems II Kararı ve Standart Sözleşme Maddeleri
Sorunlu süreç, 2016'da yürürlüğe giren ve 2018'de zorunlu hale gelen GDPR'nin 44. ve 46. maddeleriyle çerçeveleniyor. Avrupa Adalet Mahkemesi'nin (AAM) 2020 tarihli "Schrems II" kararı, ABD'deki gözetim yasaları nedeniyle Standart Sözleşme Maddelerinin (SCC) tek başına yeterli olmadığını, veri ihracatçının ek tedbirler almasını zorunlu kılmıştı. DPC'nin soruşturması, Google'ın bu tarih aralığında reklamcılık ve analiz hizmetleri için işlediği verilerde, SCC'lerin ötesinde tamamlayıcı tedbirlerin (şifreleme, sözleşmesel garanti vb.) etkili bir şekilde uygulanmadığını ortaya koydu.
Google: "Uygulamaları 2020'de Güncellemiştik, İtiraz Edilecek"
Google yetkilileri, ceza kararı duyurulduktan kısa bir süre sonra yaptığı yazılı açıklamada, DPC'nin bulgularının 2020 Şubat tarihinden önceki bir durumu yansıttığını, o tarihten itibaren veri transfer mekanizmalarını (ek teknikal ve organizasyonel tedbirler dahil) GDPR standartlarına uygun hale getirdiklerini belirtti. Şirket, cezanın orantısızlaştığını savunarak karara itiraz edeceğini ve yargı sürecinin seyrini yakından takip edeceğini kaydetti. DPC ise cezanın, ihlalin ciddiyeti, süresi ve etkilenen veri sahiplerinin sayısı (yüzlerce milyon) dikkate alınarak hesaplandığını vurguladı.
Büyük Teknoloji Şirketleri İçin Yeni Bir Dönüm Noktası
Bu karar, AB'de faaliyet gösteren teknoloji devleri için veri yerelliği (data residency) ve çapraz sınır veri akışları konusunda somut bir uyarı niteliğinde. DPC, 2023'te Meta'ya (Facebook/Instagram) reklam profilleme ihlalleri için 390 milyon avro, 2024'te LinkedIn'e 310 milyon avro ceza kesmişti. Google'a verilen 425 milyon avroluk (462 milyon dolar) ceza, DPC'nin bir kurumlara kestiği en yüksek tutarda ceza olarak kayıtlara geçti. Uzmanlar, kararın ABD-AB Veri Çerçevesi (Data Privacy Framework) geçerliliği tartışmalarına ve gelecekteki veri transfer anlaşmalarının şekillenmesine doğrudan etki edeceğini öngörüyor.
HaberGo Editor ve Muhabır ekibi