Siber Suçun Ölümcül Boyutu: SMS Yoluyla Gerçekleşen 'Smishing' Tehlikesi
Siber saldırıların sadece maddi kayıpla sınırlı kalmadığı, SMS yoluyla yapılan 'Smishing' yönteminin fiziksel güvenlik ve yaşam kaybı riski taşıdığı vurgulanıyor.
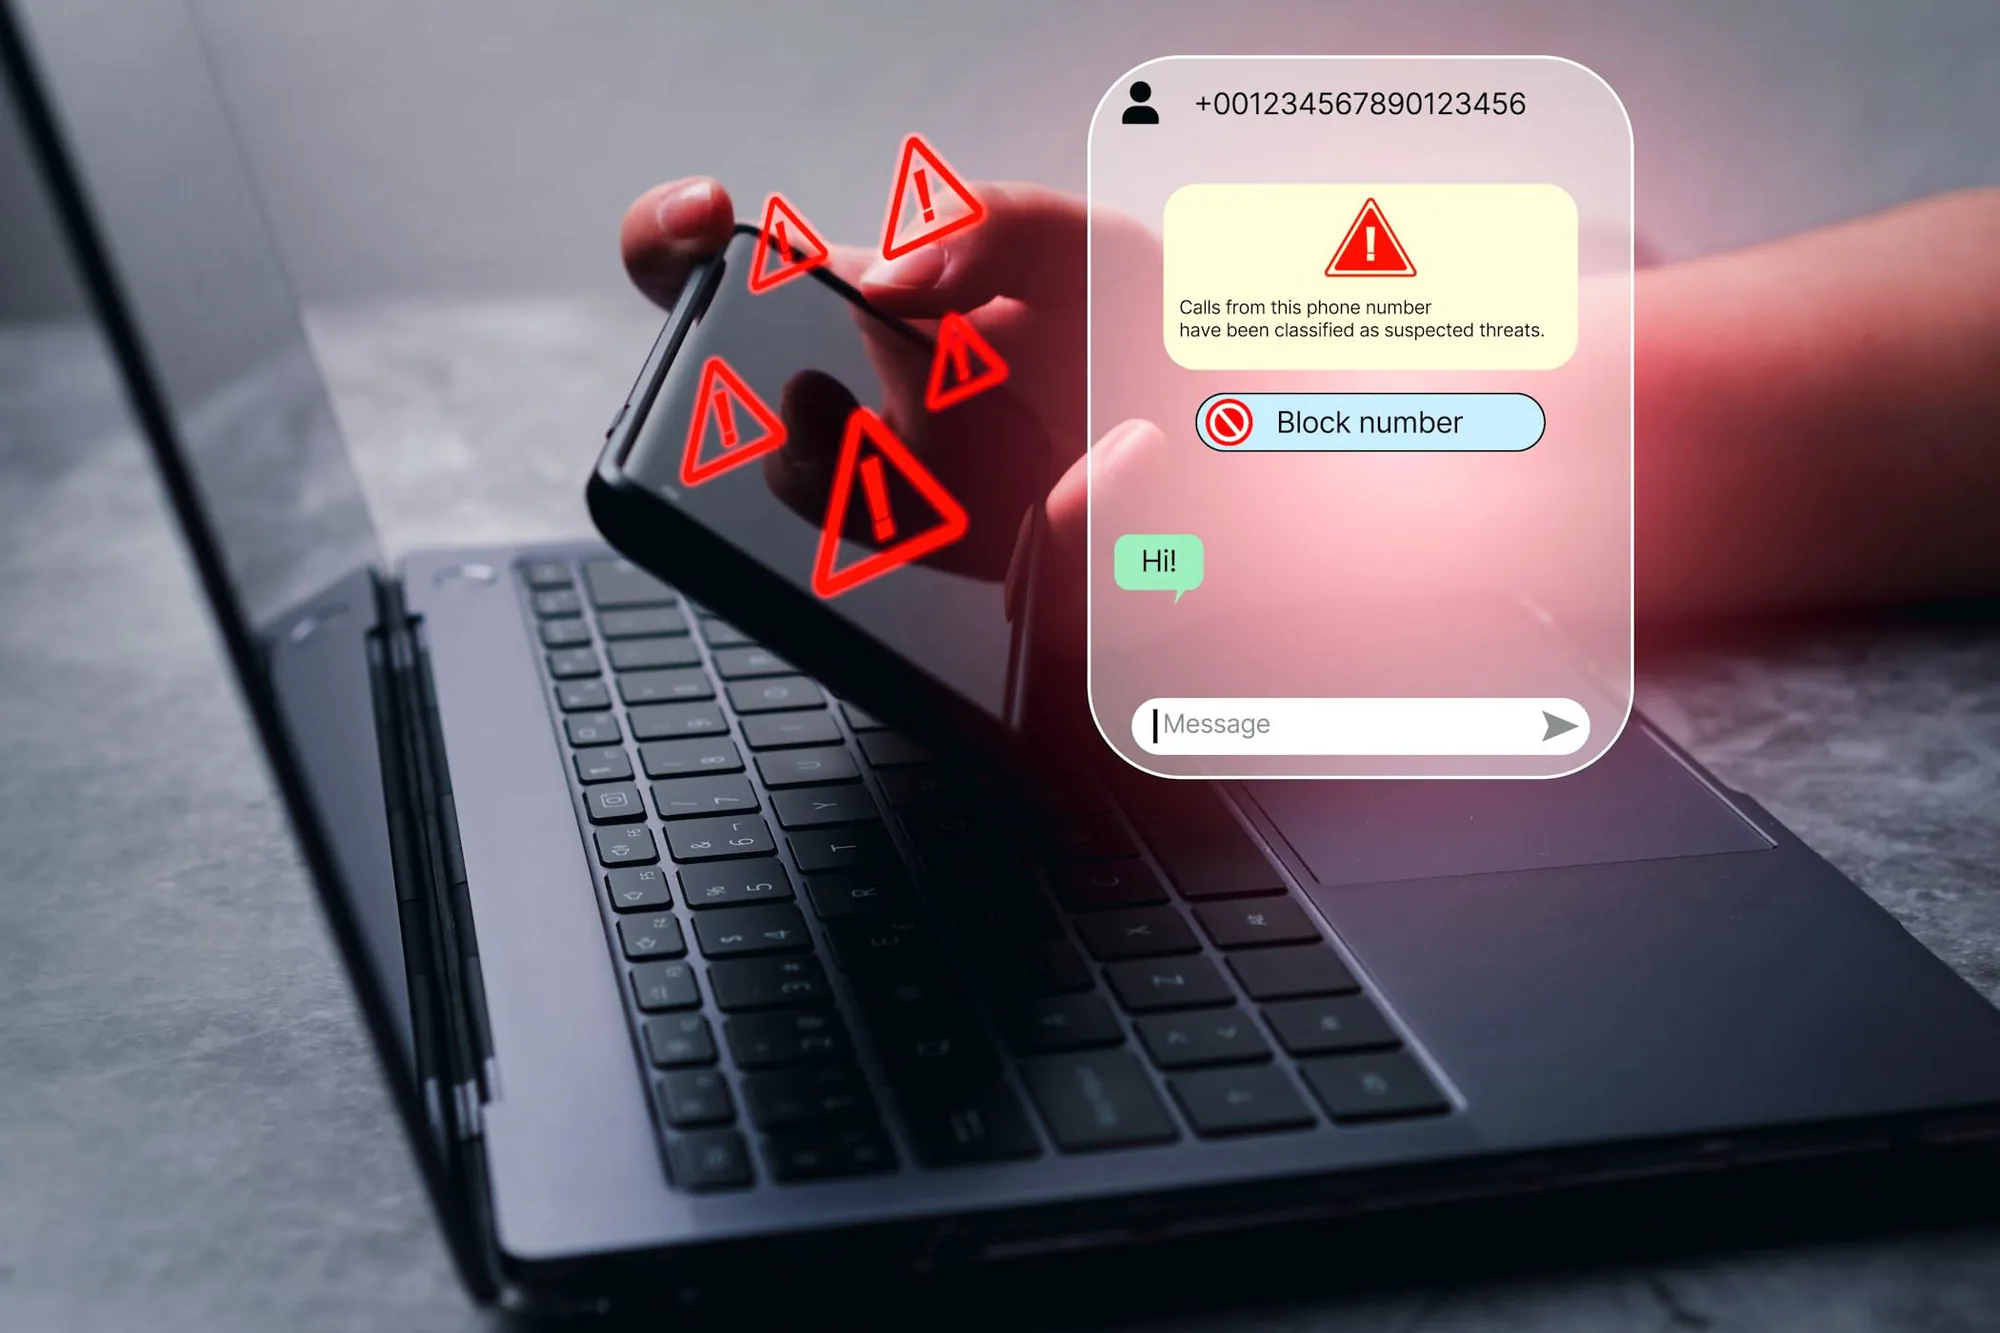
Siber güvenlik dünyasında son dönemde sadece finansal kayıplarla değil, fiziksel güvenlik ve yaşam kaybı riskiyle de gündeme gelen Smishing (SMS Phishing) saldırıları, dijital suçun en tehlikeli boyutlarından biri olarak değerlendiriliyor. Sosyal mühendislik teknikleriyle birleşen bu yöntem, kullanıcıların sadece hesaplarını değil, doğrudan fiziksel güvenliğinizi de tehdit edebiliyor.
Smishing Nedir ve Nasıl İşliyor?
SMS yoluyla kullanıcıların kişisel, finansal veya özel verilerini ele geçirmeyi amaçlayan Smishing, genellikle aciliyet hissi uyandıran mesajlar üzerinden yürütülüyor. "Hesabınız bloke edildi", "Sosyal yardım için tıklayın" veya "Kargo teslimatiniz için onaylayın" gibi ifadelerle gönderilen mesajlar, kullanıcıyı kısa süreliğine hazırlıksız yakalayan sahte bağlantılara (URL) yönlendiriyor.
Bu saldırılarda kullanılan kısa URL'ler ve sahte dijital imzalar, kullanıcıların güvenini sömürerek kötü amaçlı yazılımların (malware) cihazlara sızmasına neden oluyor. Siber güvenlik uzmanları, bu saldırıların sadece dijital dünyada kalmayıp, yanlış ilaç kullanımı, sahte sağlık duyuruları veya ağır ekonomik yıkım gibi dolaylı yollarla fiziksel trajedilere yol açabildiğine dikkat çekiyor.
Korunma Yöntemleri ve İYS Sistemi
Siber suçların bu ölümcül boyutuna karşı en etkili savunma mekanizması, dijital okuryazarlığı artırmak ve resmi platformları kullanmaktır. Türkiye'de ticari elektronik iletilerin izinlerinin ve yönetiminin yapıldığı İleti Yönetim Sistemi (İYS), kullanıcıların istemedikleri mesajları kontrol etmelerine ve güvenli bir dijital ortam oluşturmalarına olanak tanıyor.
Güvenliğiniz İçin Kritik Adımlar
- Bilinmeyen Linklere Tıklamayın: Özellikle banka, devlet kurumu veya sosyal yardım adı altında gelen kısa URL'lere şüpheyle yaklaşın.
- Resmi Kanalları Kontrol Edin: Bir işlem yapmadan önce kurumun resmi web sitesi veya mobil uygulaması üzerinden doğrulama yapın.
- İYS Üzerinden Kontrol Sağlayın: Ticari iletilerin yönetimi için İleti Yönetim Sistemi üzerinden izinlerinizi düzenli olarak kontrol edin.
- İki Faktörlü Doğrulama (2FA): Hesap güvenliğinizi artırmak için her zaman SMS yerine uygulama tabanlı iki faktörlü doğrulama yöntemlerini tercih edin.
HaberGo Editor ve Muhabır ekibi