Terkl Popcorn Time çatalı 'Time4Popcorn', milyonlarca cihazı bot ağlarına kapı açıyor
Eye Security araştırmacıları, güncelleme sunucuları terkedilmiş olmasına rağmen hâlâ HTTP üzerinden bağlantı kuran Time4Popcorn uygulamasının, milyonlarca Windows, macOS ve Android cihazını zombie ordusuna dönüştürme riski taşıdığını tespit etti.
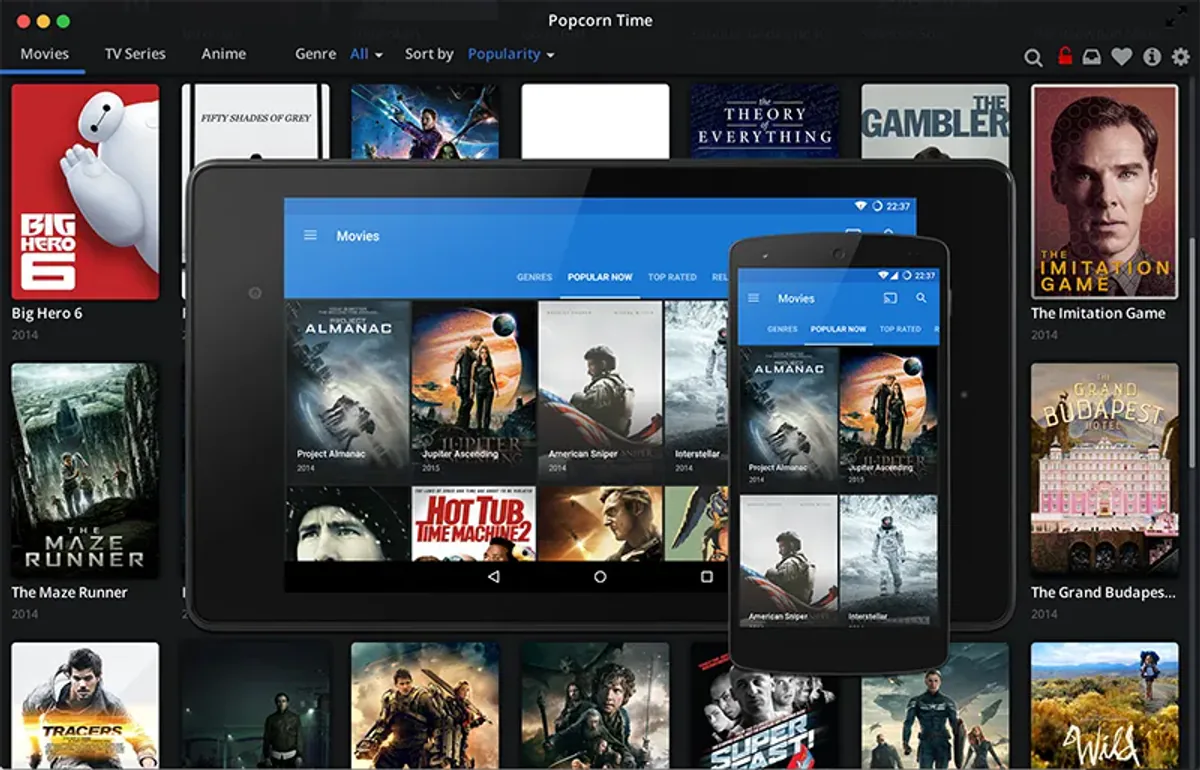
Eye Security araştırmacıları Niels Teusink'in başlığında yaptığı analiz, yıllar önce geliştirilmesi durdurulan popüler torrent istemcisi Popcorn Time'ın 'Time4Popcorn' çatalının (fork) hâlâ dünya genelinde milyonlarca cihazda aktif olduğunu ve bu cihazların siber saldırılara karşı savunmasız hale getirildiğini ortaya koydu.
Araştırmaya göre, uygulamanın güncelleme mekanizması (updater) hâlâ çalışıyor ve terkedilmiş alan adlarına (domain) şifrelenmemiş HTTP protokolü üzerinden bağlanıyor. Bu durum, ağ trafiğini dinleyen bir saldırganın veya kontrolü ele geçirilmiş bir sunucunun, kullanıcı izni olmadan kötü amaçlı kod indirip çalıştırmasına olanak tanıyor. Ayrıca uygulama, bilinen güvenlik açıkları içeren çok eski bir Chromium (Chrome) sürümü üzerinde çalışıyor.
Milyonlarca cihaz hâlâ risk altunda
Popcorn Time, 2010'lerin ortalarında 'Hırsızlık Netflix'i' lakabıyla anılan, film ve dizi izlemek için torrentleri akışla sunan popüler bir araçtı. Resmi geliştirme ekipleri uzun yıllar önce projeyi terk etti ancak yazılımın açık kaynak kodlu doğası, Time4Popcorn gibi onlarca çatalın (fork) hayatta kalmasına neden oldu. Bu çatalardan birçoğu güvenlik güncellemesi almadığı için, hâlâ kurulu olan milyonlarca Windows, macOS ve Android cihazı büyük bir botnet (zombie ağı) potansiyeli taşıyor.
Güncelleme mekanizması en zayıf halka
Eye Security'nin tespitine göre, Time4Popcorn'ın güncelleme kontrolü yapmak için kullandığı alan adları artık sahiplerinin kontrolünde değil. Bu alan adları kötü niyetli aktörler tarafından satın alınırsa, ilgili cihazlara uzaktan kod çalıştırma komutu gönderilebilir. Araştırmacılar, bu vektörün klasik 'supply chain' (tedarik zinciri) saldırılarına benzediğini, ancak burada tedarikçinin tamamen yok olduğunu vurguluyor.
Uzmanlar, yıllar önce kurup unuttukları bu tür eski torrent/akış uygulamalarını cihazlarından tamamen kaldırmanızı, sadece silmek yetmeyebileceği için güvenilir bir anti-malware ile tarama yapmanızı öneriyor.
HaberGo Editor ve Muhabır ekibi